Der DPP von Nest Company
Unser Werkzeug für digitales Vertrauen (Digital Trust), entwickelt zur Unterstützung von Kreislaufwirtschaftsmodellen



Unser Werkzeug für digitales Vertrauen (Digital Trust), entwickelt zur Unterstützung von Kreislaufwirtschaftsmodellen
Warum Unternehmen Vorschriften wie die Ecodesign for Sustainable Products Regulation (ESPR) erfüllen müssen

Wozu der Digital Product Passport dient und was sein Ziel ist

Die No-Code-Digitalplattform für regulatorische Compliance

Die Blockchain von Nest, zugänglich und nachhaltig

Proprietäre Technologien für die Infrastruktur verlässlicher Daten

Unsere Software garantiert Qualität, Sicherheit und Datenschutz

Positionierung, Vision und Ziele eines Unternehmens, das Nachhaltigkeit in messbaren Wert verwandelt

Ein Wachstumsweg, geleitet von Vision, Kompetenz und Innovation
Wofür interessieren Sie sich?
Digital Product Passport
Wir sind Partner von CIRPASS-2, dem europäischen Pilotprojekt zum Digital Product Passport
Hier unterscheidet sich der DPP von The Nest Company von anderen
Viele bauen zuerst den digitalen Produktpass und kümmern sich erst danach um die Daten, die hineingehören. Wir beginnen mit der Verlässlichkeit der Daten. Zuerst sichern wir die Daten, der Pass ergibt sich dann von selbst.
Ein Pass ist für seine Leser nur nützlich, wenn sie dem vertrauen können, was darin steht. Deshalb verfolgt unsere Arbeit ein einziges Ziel: jede Information verlässlich, überprüfbar und rechtlich belastbar zu machen.

Belastbare Daten halten der Prüfung durch einen Kunden, eine Prüfstelle oder eine Behörde stand. Jede Information wird auf Nest Chain, unserer Blockchain, notarisiert.

Die Daten bleiben bei Bedarf aktualisierbar, doch jede Version bleibt nach der Notarisierung eingefroren und überprüfbar: Man kann jederzeit nachweisen, was die Daten zu einem bestimmten Zeitpunkt aussagten und dass niemand sie nachträglich verändert hat.

Die Technologie schützt die Daten von diesem Moment an. Schlecht erfasste Daten blieben jedoch auch danach falsch. Der Wert entsteht vorher – in der Art, wie die Daten entlang der Lieferkette erfasst und kontrolliert werden. Genau das ist unser Handwerk.
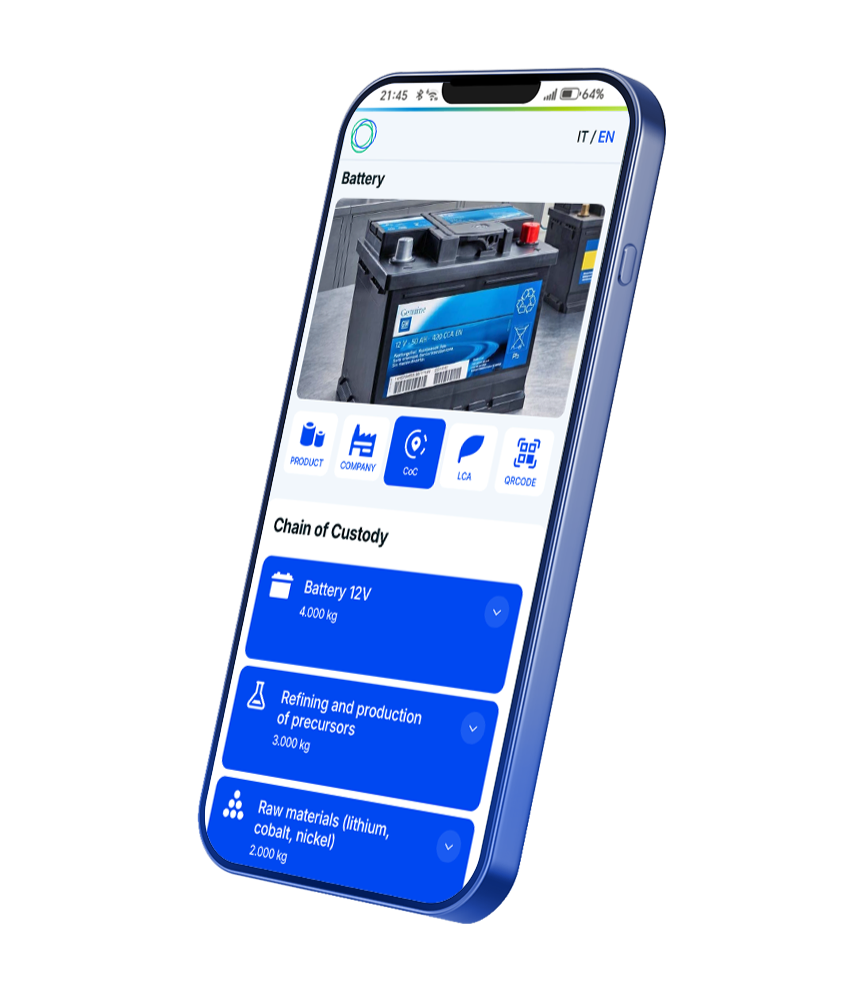
Wir begleiten das Material entlang der gesamten Lieferkette, ohne seine Spur je zu verlieren, und erfassen jeden relevanten Schritt: wer es übergibt, wer es übernimmt, wie es verarbeitet wird.
The Nest Company tut das seit Jahren, insbesondere in den Bereichen recycelter Kunststoff und Textil – lange bevor vom digitalen Produktpass die Rede war.
Der Vorteil für unsere Kunden ist konkret: Wenn ein Kunde oder eine Stelle fragt, wie die Materialien verfolgt wurden, ist die Antwort eine Methode, die sie bereits kennen und akzeptieren – in Italien wie im Ausland.

Wir verfolgen Materialien nach ISO 22095, dem internationalen Standard, der die Regeln der Chain of Custody festlegt: wie ein Material bei jedem Schritt verfolgt und dokumentiert werden muss, damit seine Geschichte glaubwürdig ist.
Mehr erfahren
Mit geordneten und zertifizierten Daten wird der Pass zu einem Arbeitswerkzeug
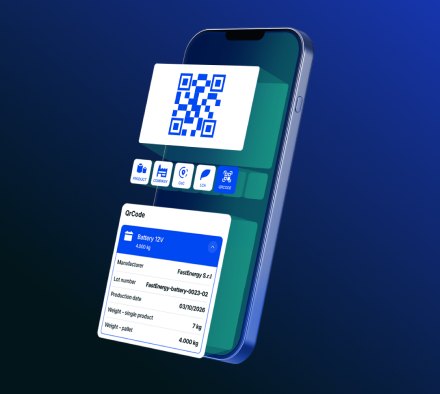
Nicht alles ist für alle sichtbar: Ein Teil der Daten ist öffentlich – der, den Käufer und Nutzer des Produkts brauchen; andere, technischere und strategische Ebenen bleiben ausschließlich Berechtigten vorbehalten (z. B. einer Kontrollbehörde, einem Reparaturbetrieb, einem Recycler) und öffnen sich nur mit einer digitalen Identität, die die Rolle des Anfragenden bestätigt.
Er wird zu einem schwer fälschbaren Nachweis von Echtheit und Herkunft, der das Produkt vor Fälschungen schützt und vertrauliche Informationen vor unbefugtem Zugriff bewahrt.
Er bleibt während des gesamten Produktlebens ein offener Kanal zum Kunden – von Garantie und Kundendienst bis zu Anleitungen für Reparatur und Recycling.
Man beginnt mit einer einzelnen Produktlinie und erweitert auf das gesamte Sortiment
Unsere Plattform verbindet sich mit den Systemen, die das Unternehmen bereits nutzt, ohne sie zu ersetzen. Wer bei null anfängt, wie viele kleine Unternehmen, wird Schritt für Schritt begleitet.
Die europäischen Regeln ändern und verfeinern sich ständig. Um sie nicht aus den Augen zu verlieren, beteiligen wir uns aktiv an CIRPASS-2, dem Pilotprojekt der Europäischen Kommission zum digitalen Produktpass: Wer an dem Projekt mitwirkt, das ihn ausarbeitet, sieht früh, wohin sich die Regulierung entwickelt.
Die Plattform ist darauf ausgelegt, sich in Echtzeit anzupassen
Neue Anforderungen nehmen wir auf, indem wir die Plattform aktualisieren, nicht indem wir sie neu aufbauen.
Wenn die zuständigen Stellen die technischen Regeln aktualisieren, übernimmt die Plattform sie, ohne dass der Kunde eingreifen muss.
Der Pass sichert den Zugang zum europäischen Markt, wo er Branche für Branche verpflichtend wird.
Dieselben Daten helfen Ihnen, sobald sie geordnet sind, zu erkennen, wo Sie effizient sind, Kunden einmal statt tausendmal zu antworten und als Lieferant von denen gewählt zu werden, die den Pass für ihre eigenen Produkte erstellen müssen.

Von Compliance-Kosten zum Positionierungshebel
Digital Product Passport
Digital Product Passport
Digital Product Passport
















Ermöglichen Sie zuverlässige Prozesse, senken Sie das operative Risiko und sichern Sie die Qualität der Informationen entlang der gesamten Wertschöpfungskette. Entscheiden Sie sich für die Technologie von Nest Company.
