Der DPP von Nest Company
Unser Werkzeug für digitales Vertrauen (Digital Trust), entwickelt zur Unterstützung von Kreislaufwirtschaftsmodellen



Unser Werkzeug für digitales Vertrauen (Digital Trust), entwickelt zur Unterstützung von Kreislaufwirtschaftsmodellen
Warum Unternehmen Vorschriften wie die Ecodesign for Sustainable Products Regulation (ESPR) erfüllen müssen

Wozu der Digital Product Passport dient und was sein Ziel ist

Die No-Code-Digitalplattform für regulatorische Compliance

Die Blockchain von Nest, zugänglich und nachhaltig

Proprietäre Technologien für die Infrastruktur verlässlicher Daten

Unsere Software garantiert Qualität, Sicherheit und Datenschutz

Positionierung, Vision und Ziele eines Unternehmens, das Nachhaltigkeit in messbaren Wert verwandelt

Ein Wachstumsweg, geleitet von Vision, Kompetenz und Innovation
Wofür interessieren Sie sich?
Digital Product Passport
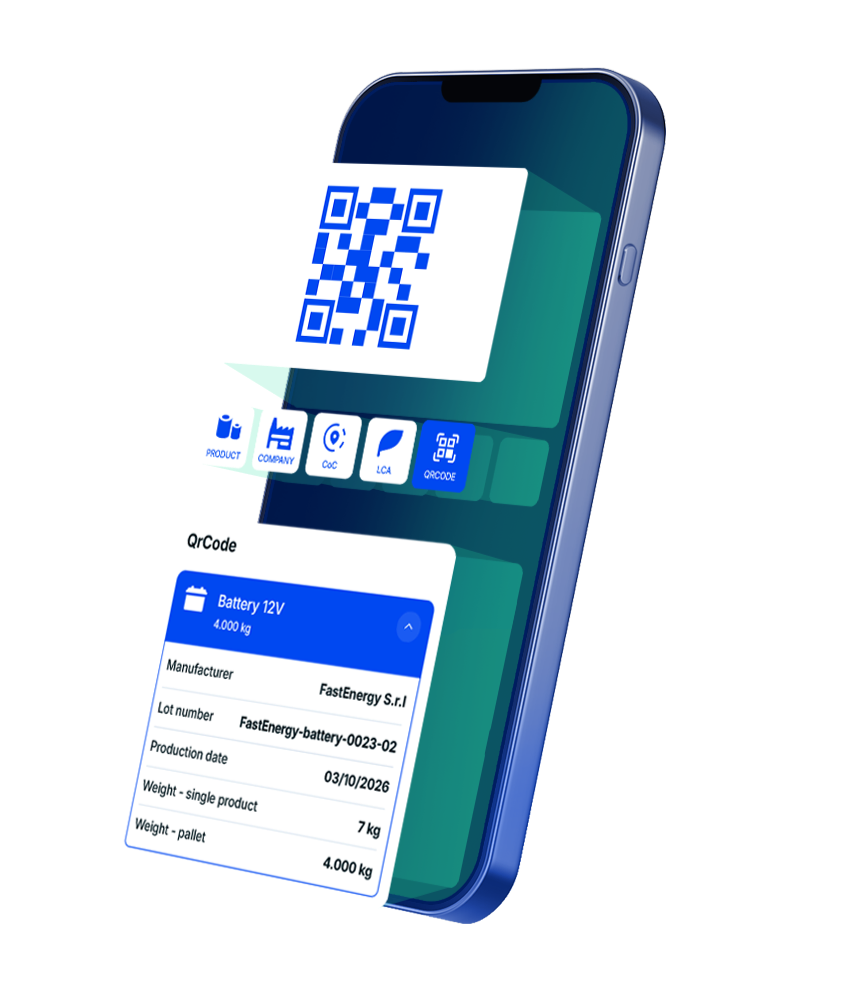
Der digitale Ausweis eines Produkts
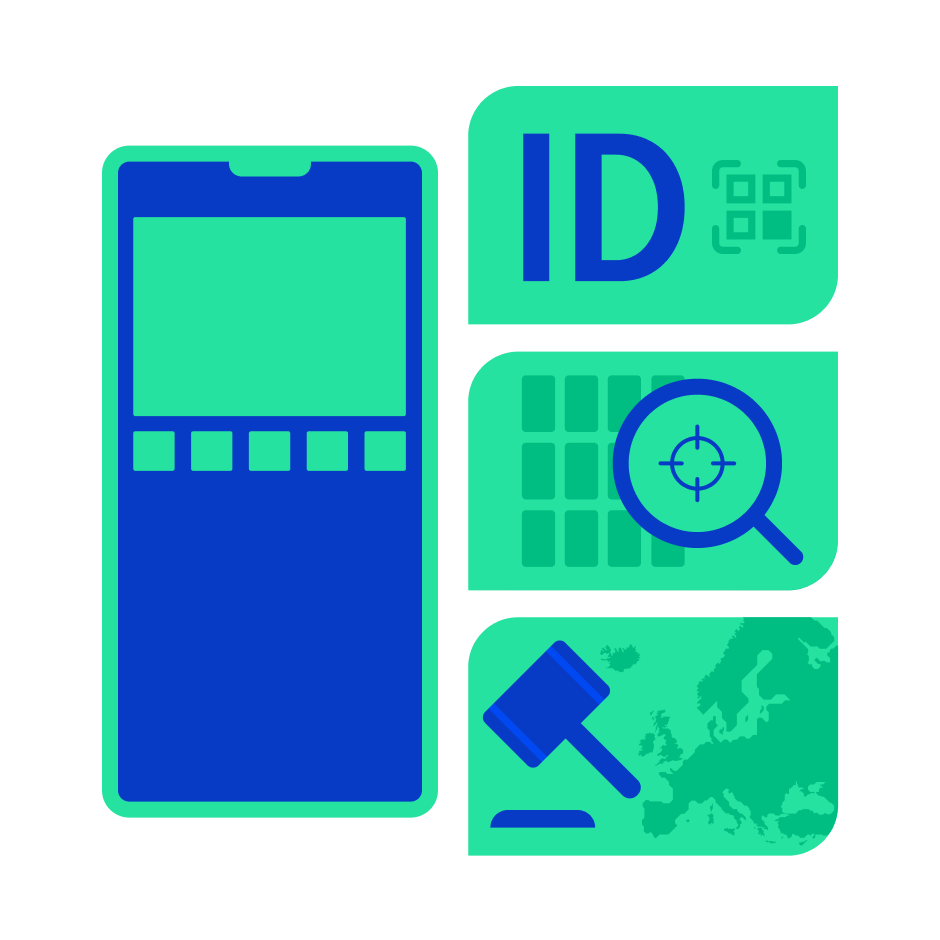
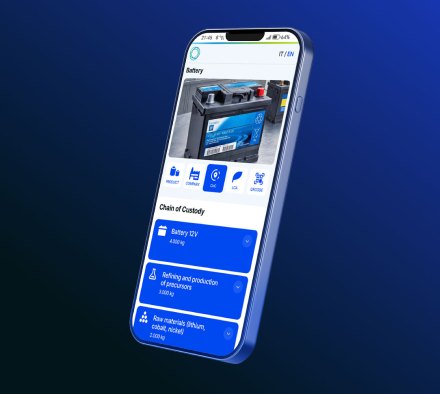
Der Digital Product Passport öffnet sich über einen QR-Code auf dem Gegenstand oder der Verpackung und bündelt an einem Ort die wichtigen Informationen: woraus es besteht, woher es kommt, wie man es nutzt, wie man es repariert und wo es am Ende landet.
Der digitale Produktpass entsteht aus einer Entscheidung Europas: von einer Wirtschaft, die produziert, nutzt und wegwirft, zu einer, die den Wert im Kreislauf hält. Das technische Instrument dieser Entscheidung ist die ESPR-Verordnung, in Kraft seit Juli 2024. Die Pflicht zur Einführung kommt schrittweise, Branche für Branche.
Ein Etikett sagt die Dinge nur einmal, im Moment des Verkaufs. Der Pass dagegen wird ständig aktualisiert: Er kann zum Beispiel die Stationen im Leben des Produkts erfassen, etwa Wartungen, Reparaturen, Eigentümerwechsel und die Abgabe des Produkts zum Recycling am Lebensende.
Derselbe Pass spricht mehrere Gesprächspartner an, und jeder sieht, was er braucht: Verbraucher die Informationen zur Auswahl und Nutzung des Produkts, Unternehmen die zum Nachweis ihrer Angaben, Behörden die für Kontrollen, Recycler die technischen. Vertrauliche Informationen bleiben geschützt: Das Recht auf Information betrifft das Produkt, nicht die Geheimnisse des Herstellers.
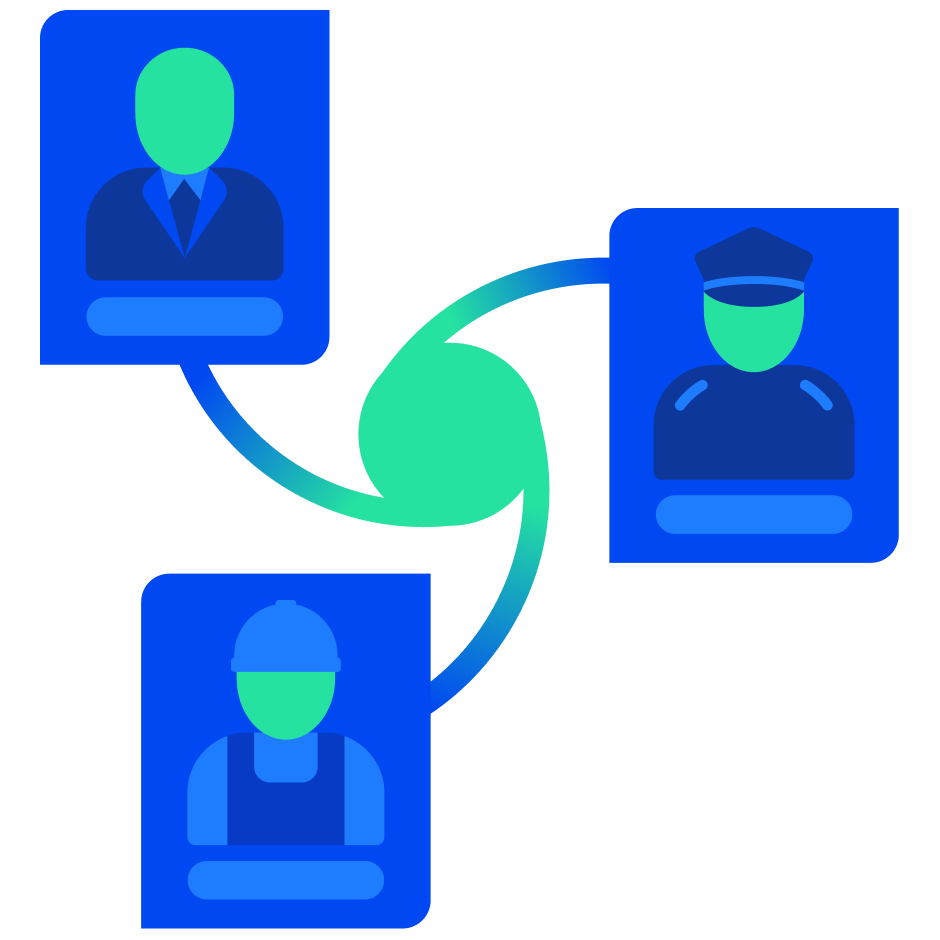
Drei Elemente sorgen dafür, dass er funktioniert:
Die eigentlichen Daten bleiben beim Unternehmen, das sie erzeugt, oder bei dem, der sie für es verwaltet.
Er kann solide oder ungenaue Informationen enthalten, und wer ihn liest, kann sie mit bloßem Auge nicht unterscheiden. Den Unterschied macht die Verlässlichkeit dessen, was darin steht. Genau hier beginnt die Arbeit von The Nest Company.
Digital Product Passport
Digital Product Passport
Digital Product Passport
















Ermöglichen Sie zuverlässige Prozesse, senken Sie das operative Risiko und sichern Sie die Qualität der Informationen entlang der gesamten Wertschöpfungskette. Entscheiden Sie sich für die Technologie von Nest Company.
