Il DPP di Nest Company
Il nostro strumento di fiducia (Digital Trust) progettato per supportare i modelli di economia circolare



Il nostro strumento di fiducia (Digital Trust) progettato per supportare i modelli di economia circolare
Perchè le aziende devono rispondere alle regolamentazioni come l’Ecodesign for Sustainable Products Regulation (ESPR)

A cosa serve e qual’è l’obiettivo del Digital Product Passport

La piattaforma digitale no-code per la compliance normativa

La blockchain di Nest, accessibile e sostenibile

Tecnologie proprietarie per l’infrastruttura del dato certo

I nostri software garantiscono Qualità, sicurezza e protezione dei dati

Posizionamento, visione e obiettivi di una società che trasforma la sostenibilità in valore misurabile

Un percorso di crescita guidato da visione, competenze e innovazione
Digital Product Passport
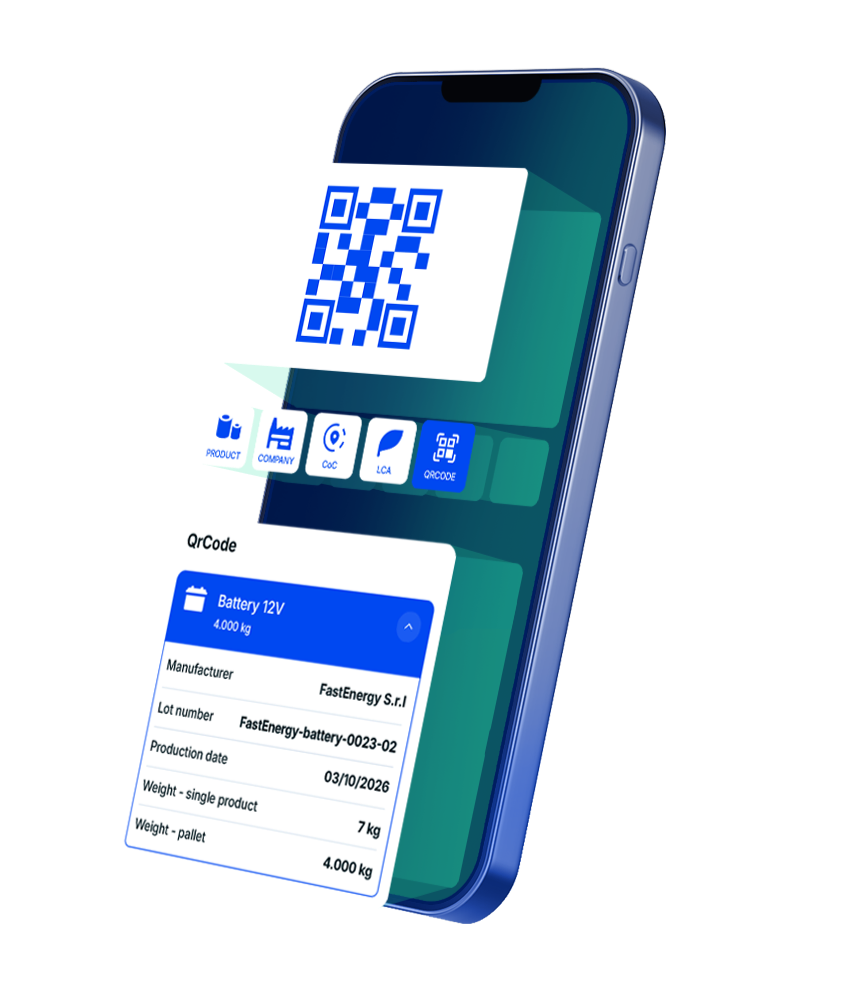
La carta d’identità digitale di un prodotto
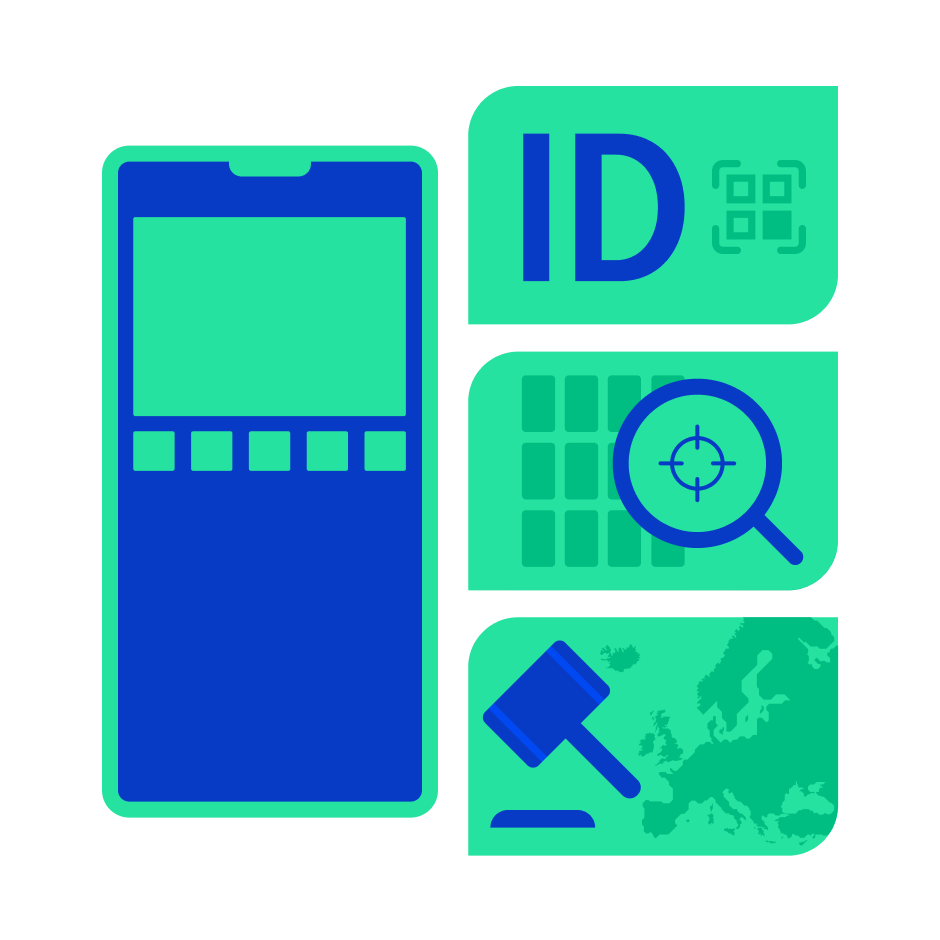
Il Digital Product Passport si apre con un codice QR stampato sull’oggetto o sull’imballaggio, e raccoglie in un solo posto le informazioni che contano: di cosa è fatto, da dove arriva, come si usa, come si ripara, dove va a finire.
Il passaporto digitale nasce da una scelta dell’Europa: passare da un’economia che produce, usa e getta a una che tiene il valore dentro il ciclo. Lo strumento tecnico di quella scelta è il regolamento ESPR, in vigore da luglio 2024. L’obbligo di adottarlo arriva in modo progressivo, un settore alla volta.
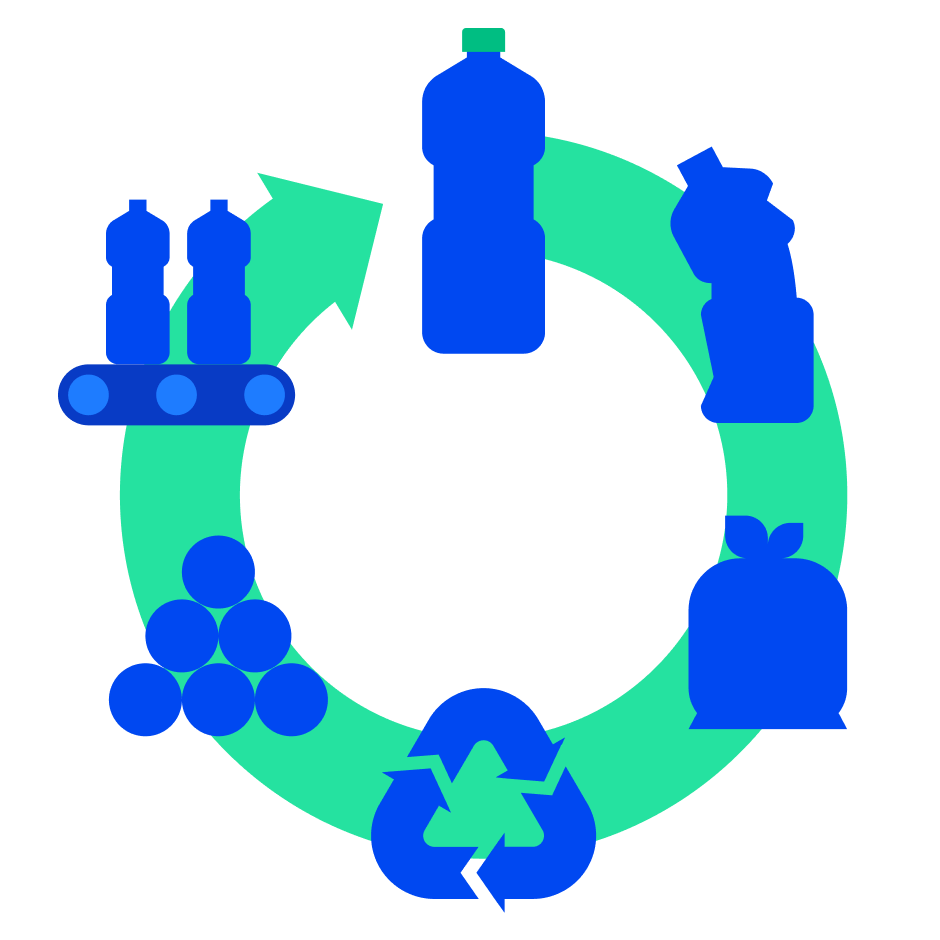
Un’etichetta dice le cose una volta sola, al momento della vendita. Il passaporto invece è in costante aggiornamento: per esempio, può registrare le tappe della vita del prodotto quali eventuali manutenzioni, riparazioni, trasferimenti di proprietà, il conferimento del prodotto a fine vita per il riciclo.
Lo stesso passaporto parla a più interlocutori, e ognuno vede quello che gli serve: il consumatore le informazioni per scegliere e usare il prodotto, l’azienda quelle per dimostrare ciò che dichiara, le autorità quelle di controllo, chi ricicla quelle tecniche. Le informazioni riservate restano protette: il diritto di sapere riguarda il prodotto, non i segreti di chi lo produce.
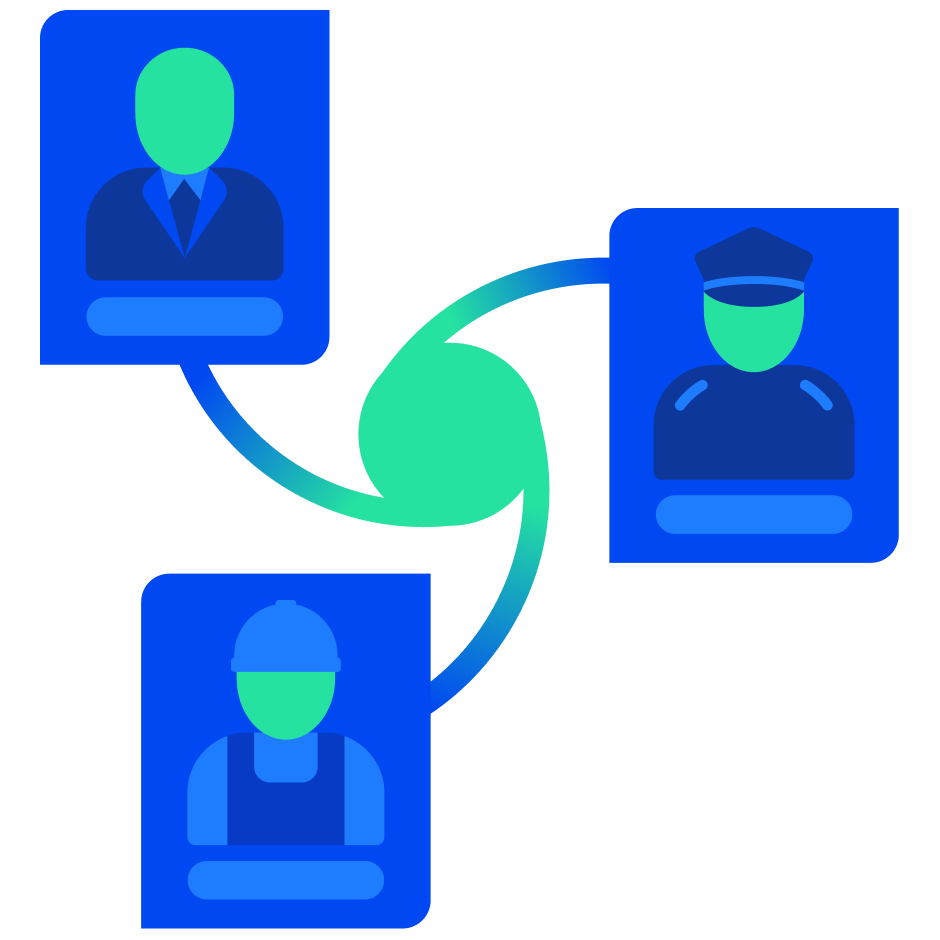
Tre elementi lo fanno funzionare:
I dati veri restano presso l’azienda che li produce, o presso chi li gestisce per lei.
Può contenere informazioni solide o informazioni approssimative, e chi lo legge non le distingue a occhio. La differenza la fa l’affidabilità di ciò che c’è dentro. È da qui che parte il lavoro di The Nest Company.
Digital Product Passport
Digital Product Passport
Digital Product Passport
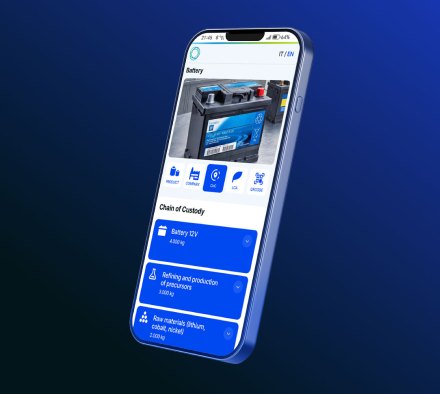
















Abilita processi affidabili, riduci il rischio operativo e garantisci la qualità delle informazioni lungo tutta la catena del valore. Scegli la tecnologia di Nest Company.
