El DPP de Nest Company
Nuestra herramienta de confianza (Digital Trust) diseñada para apoyar los modelos de economía circular



Nuestra herramienta de confianza (Digital Trust) diseñada para apoyar los modelos de economía circular
Por qué las empresas deben cumplir normativas como el Reglamento de Ecodiseño para Productos Sostenibles (ESPR)

Para qué sirve y cuál es el objetivo del Digital Product Passport

La plataforma digital no-code para el cumplimiento normativo

La blockchain de Nest, accesible y sostenible

Tecnologías propias para la infraestructura del dato cierto

Nuestro software garantiza calidad, seguridad y protección de los datos

Posicionamiento, visión y objetivos de una empresa que transforma la sostenibilidad en valor medible

Un camino de crecimiento guiado por la visión, las competencias y la innovación
Digital Product Passport
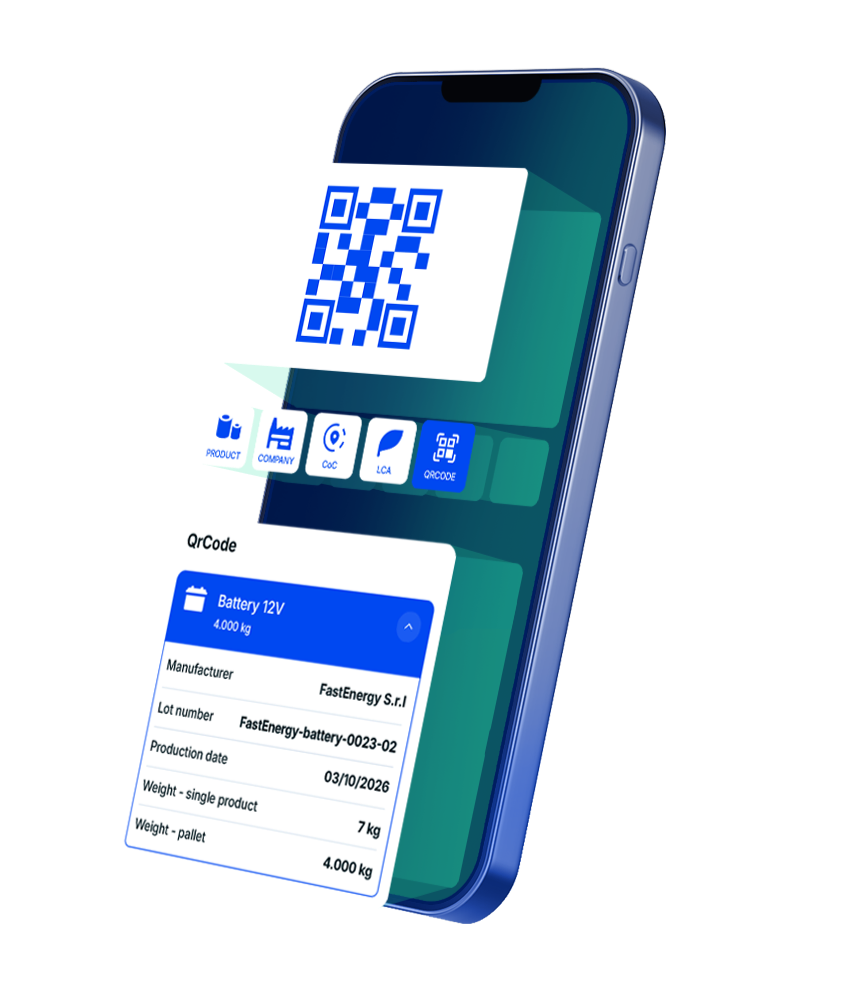
El documento de identidad digital de un producto
El Digital Product Passport se abre con un código QR impreso en el objeto o en el envase, y reúne en un solo lugar la información que importa: de qué está hecho, de dónde viene, cómo se usa, cómo se repara, adónde va a parar.
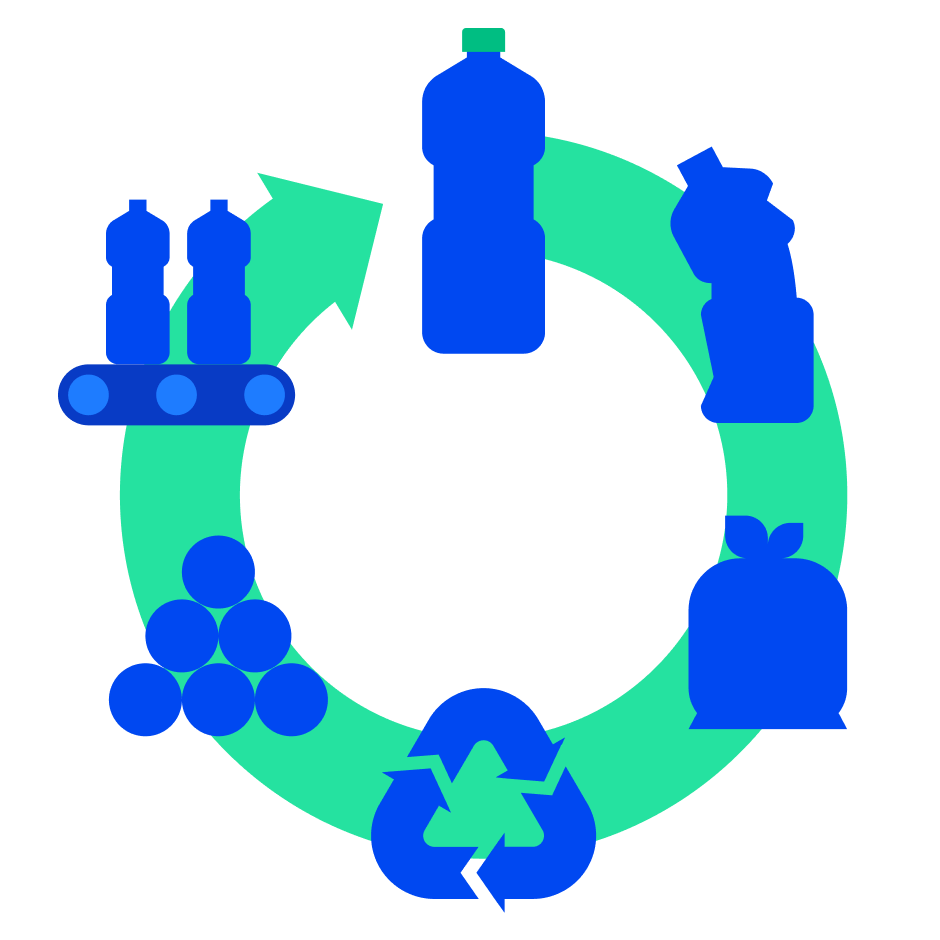
El pasaporte digital nace de una elección de Europa: pasar de una economía que produce, usa y tira a una que mantiene el valor dentro del ciclo. La herramienta técnica de esa elección es el reglamento ESPR, en vigor desde julio de 2024. La obligación de adoptarlo llega de forma progresiva, sector por sector.
Una etiqueta dice las cosas una sola vez, en el momento de la venta. El pasaporte, en cambio, se actualiza constantemente: por ejemplo, puede registrar las etapas de la vida del producto, como mantenimientos, reparaciones, cambios de propietario o su entrega al final de su vida útil para el reciclaje.
El mismo pasaporte habla a varios interlocutores, y cada uno ve lo que necesita: el consumidor la información para elegir y usar el producto, la empresa la que le sirve para demostrar lo que declara, las autoridades la de control, quien recicla la técnica. La información reservada sigue protegida: el derecho a saber se refiere al producto, no a los secretos de quien lo fabrica.
Tres elementos lo hacen funcionar:
Los datos reales permanecen en la empresa que los produce, o en quien los gestiona por ella.
Puede contener información sólida o aproximada, y quien lo lee no las distingue a simple vista. La diferencia la marca la fiabilidad de lo que contiene. Aquí empieza el trabajo de The Nest Company.
Digital Product Passport
Digital Product Passport
Digital Product Passport
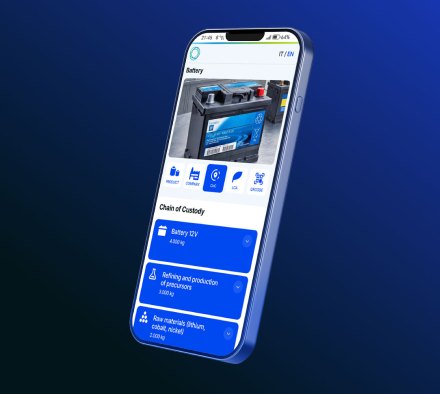
















Habilita procesos fiables, reduce el riesgo operativo y garantiza la calidad de la información a lo largo de toda la cadena de valor. Elige la tecnología de Nest Company.
