El DPP de Nest Company
Nuestra herramienta de confianza (Digital Trust) diseñada para apoyar los modelos de economía circular



Nuestra herramienta de confianza (Digital Trust) diseñada para apoyar los modelos de economía circular
Por qué las empresas deben cumplir normativas como el Reglamento de Ecodiseño para Productos Sostenibles (ESPR)

Para qué sirve y cuál es el objetivo del Digital Product Passport

La plataforma digital no-code para el cumplimiento normativo

La blockchain de Nest, accesible y sostenible

Tecnologías propias para la infraestructura del dato cierto

Nuestro software garantiza calidad, seguridad y protección de los datos

Posicionamiento, visión y objetivos de una empresa que transforma la sostenibilidad en valor medible

Un camino de crecimiento guiado por la visión, las competencias y la innovación
Digital Product Passport
El Digital Product Passport nace del reglamento europeo ESPR (UE 2024/1781), en vigor desde julio de 2024. Es el marco: de él derivan las reglas del pasaporte, que será obligatorio sector por sector.
El plan de trabajo europeo da prioridad al textil, al hierro y el acero, al aluminio, al mobiliario y a los neumáticos: las fechas previstas se refieren a la adopción de los actos, no al inicio automático de las obligaciones. El pasaporte de baterías se exige desde el 18 de febrero de 2027 para baterías industriales de más de 2 kWh, de vehículos eléctricos y de medios de transporte ligeros. El PPWR regula el etiquetado y la información de los envases sin imponer un DPP universal para todos ellos.
Las exigencias del mercado pueden preceder a las obligaciones legales: un cliente que prepara el pasaporte de sus productos puede solicitar datos verificables a sus proveedores. Preparar estos datos con antelación ayuda a responder a las necesidades de la cadena de suministro y a evaluar a tiempo los requisitos aplicables.
Desde el 27 de septiembre de 2026 se aplican las nuevas normas de la Directiva (UE) 2024/825 contra las prácticas comerciales medioambientales engañosas. Las afirmaciones medioambientales genéricas requieren un comportamiento medioambiental excelente reconocido y pertinente para la afirmación; disponer de datos no basta. El DPP puede ayudar a organizar la información, pero no certifica por sí solo la conformidad de una declaración.
Fuentes verificadas: 4 de noviembre de 2026. Las previsiones de adopción pueden cambiar; el ámbito y las fechas de aplicación deben comprobarse en los actos pertinentes.
Digital Product Passport
Digital Product Passport
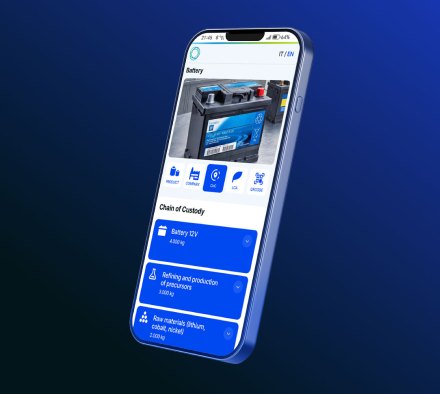
Digital Product Passport
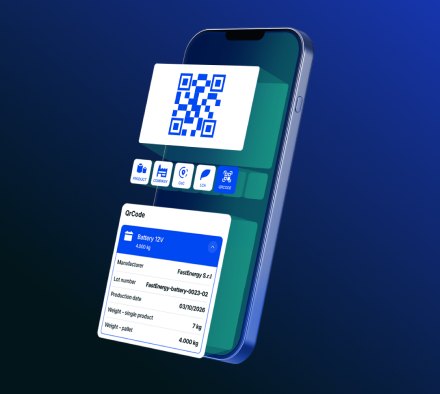
















Habilita procesos fiables, reduce el riesgo operativo y garantiza la calidad de la información a lo largo de toda la cadena de valor. Elige la tecnología de Nest Company.
