Der DPP von Nest Company
Unser Werkzeug für digitales Vertrauen (Digital Trust), entwickelt zur Unterstützung von Kreislaufwirtschaftsmodellen



Unser Werkzeug für digitales Vertrauen (Digital Trust), entwickelt zur Unterstützung von Kreislaufwirtschaftsmodellen
Warum Unternehmen Vorschriften wie die Ecodesign for Sustainable Products Regulation (ESPR) erfüllen müssen

Wozu der Digital Product Passport dient und was sein Ziel ist

Die No-Code-Digitalplattform für regulatorische Compliance

Die Blockchain von Nest, zugänglich und nachhaltig

Proprietäre Technologien für die Infrastruktur verlässlicher Daten

Unsere Software garantiert Qualität, Sicherheit und Datenschutz

Positionierung, Vision und Ziele eines Unternehmens, das Nachhaltigkeit in messbaren Wert verwandelt

Ein Wachstumsweg, geleitet von Vision, Kompetenz und Innovation
Wofür interessieren Sie sich?
Digital Product Passport
Der Digital Product Passport entsteht aus der europäischen Verordnung ESPR (EU 2024/1781), in Kraft seit Juli 2024. Sie ist der Rahmen: Aus ihr ergeben sich die Regeln des Passes, der Branche für Branche verpflichtend wird.
Der europäische Arbeitsplan priorisiert Textilien, Eisen und Stahl, Aluminium, Möbel und Reifen: Die geplanten Termine betreffen den Erlass der Rechtsakte, nicht den automatischen Beginn der Pflichten. Batteriepässe sind ab dem 18. Februar 2027 für Industriebatterien über 2 kWh, Elektrofahrzeugbatterien und Batterien für leichte Verkehrsmittel erforderlich. Die PPWR regelt Kennzeichnung und Informationen für Verpackungen, ohne einen allgemeinen DPP für sämtliche Verpackungen vorzuschreiben.
Marktanforderungen können gesetzlichen Pflichten vorausgehen: Ein Kunde, der Pässe für seine Produkte erstellen muss, kann überprüfbare Daten von seinen Lieferanten anfordern. Eine frühzeitige Vorbereitung dieser Daten hilft, auf Anforderungen der Lieferkette zu reagieren und die geltenden Vorgaben rechtzeitig zu prüfen.
Seit dem 27. September 2026 gelten die neuen Regeln der Richtlinie (EU) 2024/825 gegen irreführende umweltbezogene Geschäftspraktiken. Allgemeine Umweltaussagen erfordern eine anerkannte hervorragende Umweltleistung, die für die Aussage relevant ist; Daten allein reichen nicht aus. Ein DPP kann Informationen strukturieren, bestätigt aber für sich genommen nicht die Rechtskonformität einer Aussage.
Quellen geprüft am 4. November 2026. Geplante Erlasstermine können sich ändern; Geltungsbereich und Anwendungsbeginn sind anhand der jeweiligen Rechtsakte zu prüfen.
Digital Product Passport
Digital Product Passport
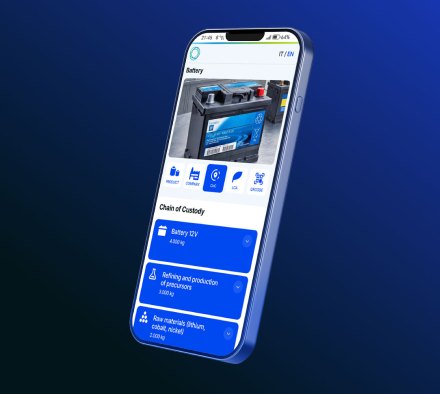
Digital Product Passport
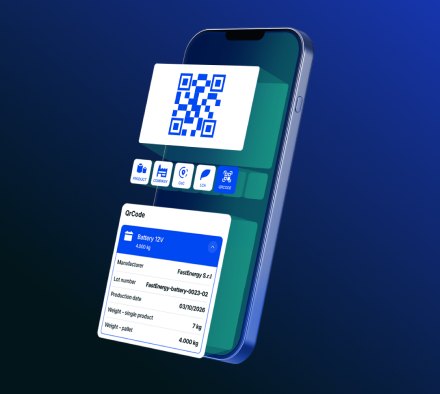
















Ermöglichen Sie zuverlässige Prozesse, senken Sie das operative Risiko und sichern Sie die Qualität der Informationen entlang der gesamten Wertschöpfungskette. Entscheiden Sie sich für die Technologie von Nest Company.
