Der DPP von Nest Company
Unser Werkzeug für digitales Vertrauen (Digital Trust), entwickelt zur Unterstützung von Kreislaufwirtschaftsmodellen



Unser Werkzeug für digitales Vertrauen (Digital Trust), entwickelt zur Unterstützung von Kreislaufwirtschaftsmodellen
Warum Unternehmen Vorschriften wie die Ecodesign for Sustainable Products Regulation (ESPR) erfüllen müssen

Wozu der Digital Product Passport dient und was sein Ziel ist

Die No-Code-Digitalplattform für regulatorische Compliance

Die Blockchain von Nest, zugänglich und nachhaltig

Proprietäre Technologien für die Infrastruktur verlässlicher Daten

Unsere Software garantiert Qualität, Sicherheit und Datenschutz

Positionierung, Vision und Ziele eines Unternehmens, das Nachhaltigkeit in messbaren Wert verwandelt

Ein Wachstumsweg, geleitet von Vision, Kompetenz und Innovation
Wofür interessieren Sie sich?
Digital Product Passport
2020 hat sich Europa einen Plan für den Übergang zur Kreislaufwirtschaft gegeben: den Circular Economy Action Plan (CEAP).
Aus dem Circular Economy Action Plan ging die ESPR als Rahmen für die Produktgestaltung hervor. Der Digital Product Passport ist eines ihrer Instrumente: Er stellt die erforderlichen Daten zu den betroffenen Produkten nach den geltenden delegierten Rechtsakten und sektoralen Vorschriften bereit.
Die Ökodesign-Verordnung (Ecodesign for Sustainable Products Regulation) ist das Rahmengesetz, in Kraft seit Juli 2024. Sie legt die Pflichten nicht Produkt für Produkt fest: Sie bestimmt die allgemeinen Regeln und verweist für jede Branche auf einen delegierten Rechtsakt, der festlegt, welche Daten ab wann nötig sind. Für ein Unternehmen bedeutet das, dass es Informationen wie Materialzusammensetzung, Recyclinganteil, Reparierbarkeit und Hinweise zum Lebensende erfassen und im Pass veröffentlichen muss. Die ersten Branchen im Fokus sind Eisen und Stahl, Textil, Aluminium und Reifen.
Die Kommission bereitet den Circular Economy Act vor und plant, den Vorschlag bis Ende 2026 vorzulegen, um den Markt für Sekundärrohstoffe und die Kreislaufwirtschaft zu fördern. Dies ist ein Zeitplan für eine Gesetzesinitiative, kein Anwendungsbeginn neuer Unternehmenspflichten.

Die ESPR bildet den Rahmen: Delegierte Rechtsakte werden die betroffenen Produkte, Passdaten und Anwendungstermine festlegen. Der Erlass eines Rechtsakts löst die Pflicht nicht sofort aus: Erlass, Inkrafttreten und Anwendung sind zu unterscheiden.
Andere Vorschriften sehen Pässe für bestimmte Kategorien wie Batterien und Detergenzien vor, jeweils mit eigenem Geltungsbereich und Zeitplan. Für Verpackungen regelt die PPWR Kennzeichnungen und digitale Datenträger: Nicht jede dieser Pflichten entspricht einem DPP.
Beide Regelungsbereiche erfordern verlässliche Daten entlang der Lieferkette. Lieferanten können um Informationen für den Pass eines Kunden gebeten werden: Daraus folgt nicht automatisch eine Pflicht zu einem eigenen DPP für jede Komponente oder jedes Material.
Ab dem 18. Februar 2027 verlangt Artikel 77 der Verordnung (EU) 2023/1542 einen Pass für Batterien für leichte Verkehrsmittel, Industriebatterien mit einer Kapazität von mehr als 2 kWh und Elektrofahrzeugbatterien, die in Verkehr gebracht oder in Betrieb genommen werden. Dieser Termin ist gesetzlich festgelegt und gilt nicht pauschal für alle Batterien.
Neue Regeln, neue Pflichten und festgelegte Fristen für jede Branche
Termine entdecken
Die Verordnung (EU) 2025/40 gilt grundsätzlich seit dem 12. August 2026; besondere Pflichten für Kennzeichnungen und digitale Datenträger folgen später. Die Termine in Artikel 12 hängen auch von Durchführungsrechtsakten ab. Die PPWR schreibt keinen allgemeinen DPP für sämtliche Verpackungen vor; welche Informationen mit einem etwaigen Produktpass abzustimmen sind, hängt von den geltenden Anforderungen ab.
Neue Regeln, neue Pflichten und festgelegte Fristen für jede Branche
Termine entdecken
Die Verordnung (EU) 2026/405 sieht einen digitalen Pass für jedes Detergenzienmodell sowie für jedes für Endnutzer bestimmte Tensidmodell vor. Sie gilt grundsätzlich ab dem 23. September 2029, mit Übergangsbestimmungen. Die digitale Kennzeichnung ist vom Pass zu unterscheiden und ersetzt nicht in jedem Fall sämtliche physischen Angaben; Durchführungsrechtsakte konkretisieren die technischen DPP-Anforderungen.
Neue Regeln, neue Pflichten und festgelegte Fristen für jede Branche
Termine entdecken
Der Zeitplan der Kommission zeigt, wann sie Rechtsakte für die verschiedenen Produkte erlassen möchte. Diese Planungen können sich ändern: Es sind keine Termine, ab denen der Pass automatisch verpflichtend wird. Geltungsbereich, erforderliche Daten und Anwendung werden in den einzelnen Rechtsakten festgelegt.
Artikel 4 Absatz 4 der ESPR sieht grundsätzlich mindestens 18 Monate zwischen dem Inkrafttreten eines delegierten Rechtsakts und seiner Anwendung vor, mit begründeten Ausnahmen. Erlass, Veröffentlichung und Inkrafttreten sind unterschiedliche Schritte: Der tatsächliche Termin ist dem Rechtsakt zu entnehmen.

So ermitteln Sie die geltende Frist:
Prüfen Sie das Produkt, den erlassenen Rechtsakt und dessen Anwendungsbeginn.
| Branche | Rechtsgrundlage | Erlass / Vorbereitung (geplant) | Anwendungsbeginn der DPP-Pflicht |
|---|---|---|---|
| LMT-, Elektrofahrzeug- und Industriebatterien > 2 kWh | VO (EU) 2023/1542, Art. 77 | Verordnung erlassen | 18. Februar 2027 |
| Textil und Bekleidung | ESPR | 4. Quartal 2027 (vorläufig) | Im delegierten Rechtsakt festzulegen |
| Eisen und Stahl | ESPR | 4. Quartal 2026 (vorläufig) | Im delegierten Rechtsakt festzulegen |
| Aluminium | ESPR | 2027 (vorläufig) | Im delegierten Rechtsakt festzulegen |
| Schuhe | ESPR-Arbeitsplan 2025–2030 | Studie bis Ende 2027 vorgesehen | Zeitplan noch festzulegen |
| Unterhaltungselektronik (IKT) | ESPR | 2029 (vorläufig) | Im delegierten Rechtsakt festzulegen |
| Möbel | ESPR | 2028 (vorläufig) | Im delegierten Rechtsakt festzulegen |
| Reifen | ESPR | 2027 (vorläufig) | Im delegierten Rechtsakt festzulegen |
| Bauprodukte | VO (EU) 2024/3110 | Rechtsakt zum DPP-System für 2027 geplant | Abhängig von den Rechtsakten und betroffenen Produkten |
Quellen geprüft am 4. November 2026. Vorläufige Termine betreffen den Erlass oder die Vorbereitung von Rechtsakten, nicht bereits festgelegte Fristen für Unternehmen.
Überprüfbare Aussagen
Unterschiedliche Namen und Abkürzungen, eine Richtung: Was ein Unternehmen über sein Produkt erklärt, muss mit überprüfbaren Daten nachweisbar sein. Der digitale Produktpass ist das Instrument, das diese Daten verfügbar macht, und The Nest Company ist darauf spezialisiert, sie von Anfang an verlässlich zu machen.
Digital Product Passport
Digital Product Passport
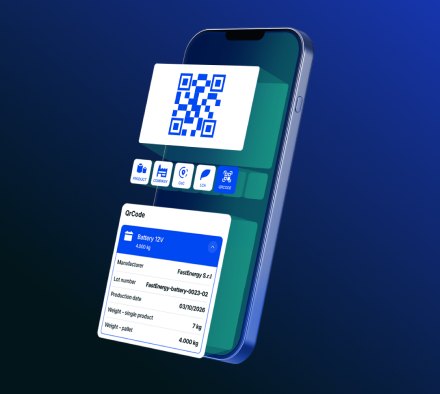
Digital Product Passport
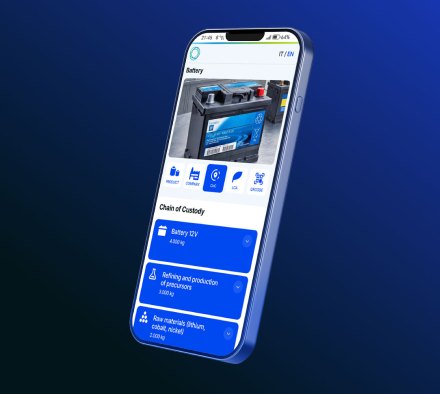
















Ermöglichen Sie zuverlässige Prozesse, senken Sie das operative Risiko und sichern Sie die Qualität der Informationen entlang der gesamten Wertschöpfungskette. Entscheiden Sie sich für die Technologie von Nest Company.
