Il DPP di Nest Company
Il nostro strumento di fiducia (Digital Trust) progettato per supportare i modelli di economia circolare



Il nostro strumento di fiducia (Digital Trust) progettato per supportare i modelli di economia circolare
Perchè le aziende devono rispondere alle regolamentazioni come l’Ecodesign for Sustainable Products Regulation (ESPR)

A cosa serve e qual’è l’obiettivo del Digital Product Passport

La piattaforma digitale no-code per la compliance normativa

La blockchain di Nest, accessibile e sostenibile

Tecnologie proprietarie per l’infrastruttura del dato certo

I nostri software garantiscono Qualità, sicurezza e protezione dei dati

Posizionamento, visione e obiettivi di una società che trasforma la sostenibilità in valore misurabile

Un percorso di crescita guidato da visione, competenze e innovazione
Digital Product Passport
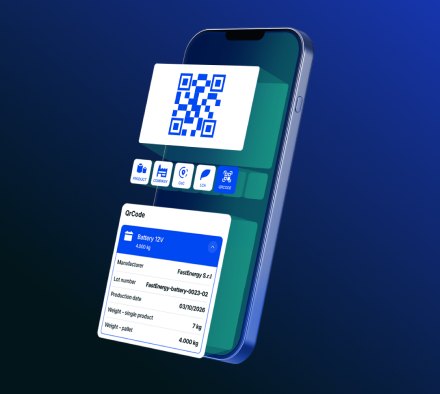
Il Digital Product Passport nasce dal regolamento europeo ESPR (UE 2024/1781), in vigore da luglio 2024. È la cornice: da qui discendono le regole del passaporto, che diventerà obbligatorio un settore alla volta.
Il piano di lavoro europeo dà priorità a tessile, ferro e acciaio, alluminio, arredamento e pneumatici: le date previste riguardano l’adozione degli atti, non l’inizio automatico degli obblighi. Il passaporto delle batterie è invece richiesto dal 18 febbraio 2027 per batterie industriali oltre 2 kWh, batterie per veicoli elettrici e per mezzi di trasporto leggeri. Il PPWR disciplina etichette e informazioni sugli imballaggi, senza imporre un DPP universale per tutti gli imballaggi.
Le richieste del mercato possono precedere gli obblighi di legge: un cliente che deve predisporre il passaporto per i propri prodotti può chiedere dati verificabili ai fornitori. Preparare questi dati in anticipo aiuta a rispondere alle richieste della filiera e a valutare per tempo i requisiti applicabili.
Dal 27 settembre 2026 si applicano le nuove regole della direttiva (UE) 2024/825 contro le pratiche commerciali ambientali ingannevoli. Le asserzioni ambientali generiche richiedono un’eccellenza riconosciuta delle prestazioni ambientali pertinente all’affermazione; la sola disponibilità di dati non basta. Il DPP può aiutare a organizzare le informazioni, ma non certifica da solo la conformità di un claim.
Verifica delle fonti: 04/11/2026. Le previsioni di adozione possono cambiare; ambito e date di applicazione vanno verificati negli atti pertinenti.
Digital Product Passport
Digital Product Passport
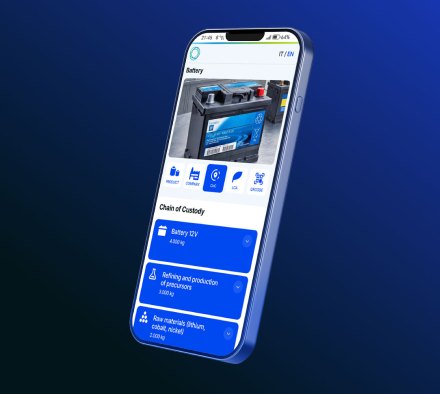
Digital Product Passport
















Abilita processi affidabili, riduci il rischio operativo e garantisci la qualità delle informazioni lungo tutta la catena del valore. Scegli la tecnologia di Nest Company.
